Tampilkan postingan dengan label Other. Tampilkan semua postingan

Rabu, 27 Mei 2020

CVSS (Common Vulnerability Scoring System)

Characterizing and Scoring Vulnerabilities | Netsparker
Common Vulnerability Scoring System (CVSS) adalah sebuah framework untuk menilai tingkat keparahan kerentanan keamanan dalam perangkat lunak. Dioperasikan oleh Forum of Incident Response and Security Teams (FIRST), CVSS menggunakan algoritma untuk menentukan tiga peringkat rating keparahan: Base, Temporal dan Environmental. Skornya menggunakan numerik; berkisar dari 0.0 hingga 10.0, skor 10.0 adalah yang paling parah.
Base score adalah metrik yang paling diandalkan oleh perusahaan dan berhubungan dengan kualitas inheren dari suatu  vulnerability. Skor Temporal mewakili kualitas kerentanan yang berubah seiring waktu, dan skor Environmental smewakili kualitas kerentanan yang khusus untuk lingkungan yang terpengaruh.
Menurut versi terbaru dari CVSS, v3.0, penilaian vulnerability sebagai berikut :
  • Skor 0.0 menerima peringkat “None“.
  • Skor  0.1-3.9 menerima peringkat “Low“.
  • Skor 4.0-6.9 menerima peringkat “Medium“.
  • Skor 7.0-8.9 menerima peringkat “High“.
  • Skor 9.0 – 10.0 menerima peringkat “Critical“.
CVSS memungkinkan organisasi untuk memprioritaskan kerentanan mana yang harus diperbaiki terlebih dahulu dan mengukur dampak dari kerentanan pada sistem mereka.
Banyak organisasi menggunakan CVSS, dan National Vulnerability Database untuk memberikan skor terhadap kerentanan yang paling sering ditemui. Menurut NVD, skor dasar CVSS dari 0.0-3.9 dianggap keparahan “Rendah”; skor dasar CVSS 4.0-6.9 adalah tingkat keparahan “Sedang”; sedangkan skor dasar 7,0-10,0 adalah tingkat keparahan “Tinggi”.
CVSS diperkenalkan pada 2005 oleh National Infrastructure Advisory Council (NIAC), yang menyerahkan manajemen dan pengembangan standar ke FIRST. Versi saat ini, CVSS 3.0, diperkenalkan pada bulan Juni 2015. Sebagai standar yang bebas dan terbuka, beberapa vendor seperti Oracle telah menyesuaikan versi mereka sendiri dari CVSS.
Continue reading CVSS (Common Vulnerability Scoring System)

Session ID

Website Session Icon Element Web Development Stock Vector (Royalty Free)  1114764206Session ID nomor unik yang diberikan server situs Web untuk pengguna tertentu selama durasi kunjungan (session). ID sesi dapat disimpan sebagai cookie, form field, atau URL (Uniform Resource Locator).
Beberapa server Web menghasilkan ID sesi dengan hanya menambah angka statis. Namun, sebagian besar server menggunakan algoritme yang melibatkan metode yang lebih kompleks, seperti memfaktorkan dalam tanggal dan waktu kunjungan bersama dengan  variables yang ditentukan oleh administrator server.
Setiap kali pengguna Internet mengunjungi situs Web, session ID baru ditetapkan. Menutup browser dan kemudian membuka kembali dan mengunjungi situs itu lagi menghasilkan ID sesi baru. Namun, ID sesi yang sama terkadang dipertahankan selama web browser terbuka, meskipun pengguna meninggalkan situs dan kembali lagi. Dalam beberapa kasus, server Web mengakhiri sesi dan menetapkan ID sesi baru setelah beberapa menit tidak aktif.
Session IDs, dalam bentuk konvensionalnya, tidak menawarkan penjelajahan Web yang aman. Black-hat hacker yang bertalenta dapat memperoleh session ID (sebuah proses yang dinamakan session prediction), kemudian menyamar sebagai pengguna yang sah, bentuk serangan ini dikenal sebagai session hijacking.

Continue reading Session ID

Snort

Mengenal Snort Sebagai Network Intrusion Detection System (NIDS) | Netsec  IndonesiaSnort adalah sistem deteksi intrusi jaringan open source yang dibuat oleh Martin Roesch. Snort adalah program paket sniffer yang memonitor lalu lintas jaringan secara real time, meneliti setiap packet secara detail untuk mendeteksi payload berbahaya atau anomali yang mencurigakan.
Snort bergantung pada tool libpcap (library untuk untuk capture paket), sebuah alat yang banyak digunakan dalam  sniffers dan analisis traffic TCP/IP.
Melalui analisis protocol dan pencarian konten serta pencocokan, Snort mendeteksi metode serangan,termasuk serangan denial of service, buffer overflow, CGI attack, stealth port scanning, dan SMB probes.
Ketika perilaku yang mencurigakan terdeteksi, Snort mengirimkan peringatan real-time ke syslog, file “alert” terpisah, atau ke jendela pop-up.
NSS Group, organisasi penguji keamanan jaringan Eropa, menguji Snort bersama dengan produk sistem deteksi intrusi (IDS) dari 15 vendor besar. Sejumlah perangkat termasuk Cisco, Computer Associates, dan Symantec turut diuji dalam kegiatan ini. Menurut NSS, Snort, yang merupakan satu-satunya produk freeware open source yang diujikan, jelas mengungguli produk proprietary.
Continue reading Snort

Exploit (Komputer)

Researchers developed PoC RCE exploit for SMBGhost flaw in WindowsExploit komputer, atau exploit, adalah serangan pada sistem komputer, terutama yang memanfaatkan kerentanan tertentu yang ada pada sistem oleh penyusup. Digunakan sebagai kata kerja, exploit mengacu pada tindakan yang berhasil membuat serangan seperti itu.
Exploit memanfaatkan kelemahan dalam sistem operasi, aplikasi atau kode perangkat lunak lainnya, termasuk plug-in aplikasi atau pustaka perangkat lunak. Pemilik kode biasanya mengeluarkan perbaikan, atau patch, sebagai tanggapan. Pengguna sistem atau aplikasi bertanggung jawab untuk mendapatkan tambalan, yang biasanya dapat diunduh dari pengembang perangkat lunak di web, atau dapat diunduh secara otomatis oleh sistem operasi atau aplikasi yang membutuhkannya. Gagal memasang tambalan untuk masalah yang diberikan memaparkan pengguna ke eksploitasi komputer dan kemungkinan pelanggaran keamanan.

Tipe dari Exploit komputer

Eksploitasi keamanan datang dalam berbagai bentuk dan ukuran, tetapi beberapa teknik lebih sering digunakan daripada yang lain. Beberapa kerentanan keamanan berbasis web yang paling umum termasuk serangan SQL injection, cross-site scripting dan cross-site request forgery, serta penyalahgunaan kode otentikasi yang rusak atau kesalahan konfigurasi keamanan.
Eksploitasi komputer dapat dikategorikan dalam beberapa cara berbeda, tergantung pada bagaimana eksploitasi bekerja dan jenis serangan apa yang dapat mereka lakukan. Jenis eksploitasi yang paling dikenal adalah eksploitasi zero-day, yang memanfaatkan kerentanan yang baru ditemukan. Kerentanan zero-day terjadi ketika perangkat lunak – biasanya aplikasi atau sistem operasi – berisi kerentanan keamanan kritis yang tidak disadari vendor. Kerentanan hanya diketahui ketika seorang hacker mendeteksi dan mengeksploitasi kerentanan, maka istilah ini eksploitasi zero-day. Setelah eksploitasi tersebut terjadi, sistem yang menjalankan perangkat lunak dibiarkan rentan terhadap serangan sampai vendor mengeluarkan tambalan untuk memperbaiki kerentanan dan tambalan diterapkan ke perangkat lunak.
Eksploitasi komputer dapat ditandai dengan hasil serangan yang terjadi, seperti denial of service, remote code execution, privilege escalation, pengiriman malware atau tujuan jahat lainnya. Eksploitasi komputer juga dapat ditandai dengan jenis kerentanan yang dieksploitasi, termasuk eksploitasi buffer overflow, code injection, atau jenis kerentanan validasi masukan lainnya dan serangan side-channel.

Bagaimana Exploitasi komputer terjadi?

Meskipun eksploitasi dapat terjadi dalam berbagai cara, salah satu metode umum adalah untuk mengeksploitasi eksploitasi dari situs web berbahaya. Korban dapat mengunjungi situs tersebut secara tidak sengaja, atau mereka mungkin tertipu untuk mengklik tautan ke situs jahat dalam email phishing atau iklan jahat.
Situs web berbahaya yang digunakan untuk eksploitasi komputer dapat dilengkapi dengan paket eksploit, perangkat lunak perangkat lunak yang mencakup perangkat lunak berbahaya yang dapat digunakan untuk melepaskan serangan terhadap berbagai kerentanan browser dari situs web jahat, atau dari situs web yang telah diretas. Serangan semacam itu biasanya menargetkan perangkat lunak yang dikodekan di Java, browser yang tidak ditambal atau plug-in browser, dan mereka biasanya digunakan untuk menyebarkan malware ke komputer korban.
Eksploitasi otomatis, seperti yang diluncurkan oleh situs web jahat, seringkali terdiri dari dua komponen utama: exploit code (kode eksploit) dan shell code (kode shell). Exploit code adalah perangkat lunak yang mencoba mengeksploitasi kerentanan yang diketahui. Shell code adalah payload dari exploit – software yang dirancang untuk berjalan begitu sistem target telah dibobol. Kode shell mendapatkan namanya dari fakta bahwa beberapa payload ini membuka perintah shell yang dapat digunakan untuk menjalankan perintah terhadap sistem target; Namun, tidak semua kode shell benar-benar membuka command shell.

Contoh Kerentanan Serius dan exploit

Dalam beberapa tahun terakhir, banyak eksploitasi profil tinggi telah digunakan untuk melakukan pelanggaran data besar-besaran dan serangan malware. Pada 2016, misalnya, Yahoo mengumumkan peretasan yang terjadi bertahun-tahun sebelumnya telah menyebabkan data 1 miliar pengguna bocor. Penyerang memperoleh akses ke akun email pengguna karena kata sandi dilindungi oleh MD5, yang merupakan algoritma hashing yang lemah dan ketinggalan zaman.
Continue reading Exploit (Komputer)

man-in-the-middle attack

Serangan man in the middle adalah di mana penyerang diam-diam mencegat dan menyampaikan pesan antara dua pihak yang percaya bahwa mereka berkomunikasi langsung satu sama lain.
man in the middle
man-in-the-middle
Serangan MiTM menimbulkan ancaman serius bagi keamanan online karena memberi penyerang kemampuan untuk menangkap dan memanipulasi informasi sensitif secara real-time. Serangan adalah jenis penyadapan di mana seluruh percakapan dikendalikan oleh penyerang. Kadang-kadang disebut sebagai sesi serangan pembajakan, MiTM memiliki peluang sukses yang besar ketika penyerang dapat menyamar sebagai pihak masing-masing (client dan server) untuk kedua pihak lain (korban) tidak menyadari terjadi serangan man-in-the-midlle.
Metode umum untuk mengeksekusi serangan MiTM melibatkan penyebaran malware yang memberikan penyerang akses ke browser Web pengguna dan data yang dikirim dan diterima selama transaksi dan percakapan. Setelah penyerang memiliki kontrol, ia dapat mengarahkan pengguna ke situs palsu yang terlihat seperti situs yang diharapkan dijangkau oleh pengguna. Penyerang kemudian dapat membuat koneksi ke situs nyata dan bertindak sebagai proxy untuk membaca, menyisipkan, dan memodifikasi lalu lintas antara pengguna dan situs yang sah. Perbankan online dan situs e-commerce sering menjadi target serangan MITM sehingga penyerang dapat menangkap kredensial masuk dan data sensitif lainnya.
Sebagian besar protokol kriptografi menyertakan beberapa bentuk otentikasi titik akhir khusus untuk mencegah serangan MITM. Misalnya, protokol Transport Layer Security (TLS) dapat diminta untuk mengautentikasi satu atau kedua pihak menggunakan otoritas sertifikat yang saling dipercaya. Namun, kecuali pengguna memperhatikan peringatan saat sertifikat tersangka diberikan, serangan MITM masih dapat dilakukan dengan sertifikat palsu atau aspal (sertifikat palsu yang menyerupai asli).
Penyerang juga dapat mengeksploitasi kerentanan dalam konfigurasi keamanan router nirkabel yang disebabkan oleh kata sandi yang lemah atau default. Misalnya, malicious router, juga disebut evil twin, dapat dipasang di tempat umum seperti kafe atau hotel untuk mencegat informasi yang datang dan pergi melalui router evil twin tersebut.
Cara lain yang sering dilakukan penyerang melakukan serangan man-in-the-middle termasuk Address Resolution Protocol (ARP) spoofing, domain name system (DNS) spoofing, Spanning Tree Protocol (STP) mangling, port stealing, Dynamic Host Configuration Protocol (DHCP) spoofing, Internet Control Message Protocol (ICMP) redirection, traffic tunneling dan route mangling.
Continue reading man-in-the-middle attack

Phising

Phishing adalah bentuk penipuan di mana penyerang menyamar sebagai entitas atau orang yang memiliki reputasi baik di email atau saluran komunikasi lainnya. Penyerang menggunakan email phishing untuk mendistribusikan tautan berbahaya atau lampiran yang dapat melakukan berbagai fungsi, termasuk ekstraksi kredensial login atau informasi akun dari korban.
Phishing populer di kalangan penjahat dunia maya, karena jauh lebih mudah untuk menipu seseorang agar mengklik tautan jahat dalam email phishing yang tampaknya sah daripada mencoba menerobos pertahanan komputer.

Bagaimana Penyebaran phishing

Serangan phishing biasanya mengandalkan teknik jejaring sosial yang diterapkan pada email atau metode komunikasi elektronik lainnya, termasuk pesan langsung yang dikirim melalui jejaring sosial, pesan teks SMS dan mode pesan instan lainnya.
Phisher kadang juga menggunakan social engineering dan sumber informasi publik lainnya, termasuk jejaring sosial seperti LinkedIn, Facebook dan Twitter, untuk mengumpulkan informasi latar belakang tentang sejarah pribadi dan pekerjaan korban, minatnya, dan aktivitasnya.
Sebelum menyerang, Proses pengintaian dapat mengungkap nama, jabatan, dan alamat email calon korban, serta informasi tentang kolega mereka dan nama-nama karyawan dan jabatannya di organisasi mereka. Informasi ini kemudian dapat digunakan untuk membuat email yang dapat dipercaya. Serangan bertarget, termasuk yang dilakukan oleh kelompok-kelompok ancaman persisten tingkat lanjut (APT), biasanya dimulai dengan email phishing yang berisi tautan jahat atau lampiran email.
Kelompok cybercriminal seringkali menggunakan tata bahasa baku seperti yang digunakan pemasar profesional. Untuk mengidentifikasi jenis pesan terkait phishing yang mendapatkan tingkat buka atau click-through rate dan posting Facebook yang menghasilkan paling banyak “like”.

Karakteristik Penyebaran Phishing

Penyebaran phishing sering marak di sekitar peristiwa besar, musim liburan, hari besar atau mengambil keuntungan dari berita, baik benar atau hoax. Biasanya, seorang korban menerima pesan yang tampaknya telah dikirim oleh kontak atau organisasi yang dikenal.
Serangan bisa dilakukan baik melalui lampiran email  yang berisi software untuk  tujuan phishing, atau melalui tautan yang terhubung ke situs web berbahaya. Dalam kedua kasus tersebut, tujuannya adalah untuk menginstal malware pada perangkat pengguna atau mengarahkan korban ke situs web berbahaya yang diatur untuk mengelabui mereka agar membocorkan informasi pribadi dan keuangan, seperti kata sandi, ID akun, atau detail kartu kredit.
Pesan phishing yang sukses, biasanya direpresentasikan berasal dari perusahaan terkenal, dan biasanya sulit dibedakan dari pesan otentik. Email phishing dapat menyertakan logo perusahaan dan gambar pengidentifikasi lainnya serta data yang dikumpulkan dari perusahaan yang di salah diartikan. Tautan berbahaya dalam pesan phishing biasanya juga dirancang untuk membuatnya seolah-olah masuk ke organisasi palsu. Penggunaan subdomain dan salah eja URL (kesalahan ketik) adalah trik umum, seperti penggunaan teknik manipulasi tautan lainnya.

Tipe Phishing

Ketika para praktisi keamanan terus meng-edukasi pengguna untuk menanggulangi phishing dan menerapkan strategi anti-phishing. Penjahat cyber terus mengasah keterampilan mereka pada serangan phishing yang ada dan meluncurkan jenis baru penipuan phishing. Beberapa jenis serangan phishing yang umum terjadi meliputi :

Serangan Spear phishing

Spear phising diarahkan pada individu atau perusahaan tertentu, biasanya menggunakan informasi khusus untuk korban yang telah dikumpulkan.
Tingkat keberhasilan sangat tinggi karena terlihat seperti mewakili pesan otentik. Email Spear phishing mungkin terkait informasi perusahaan yang di tujukan kepada karyawan atau eksekutif di organisasi korban, serta penggunaan nama korban, lokasi atau informasi pribadi lainnya.

Whaling attacks

Whaling attack adalah jenis serangan Spear phising yang secara khusus menargetkan eksekutif senior dalam suatu organisasi, seringkali dengan tujuan mencuri dalam jumlah besar. Mereka yang menyiapkan Spear phising  meneliti korban mereka secara rinci untuk membuat pesan yang terlihat lebih asli, karena menggunakan informasi yang relevan atau spesifik untuk target meningkatkan peluang serangan menjadi sukses.
Whaling attack sering menargetkan karyawan dengan kemampuan untuk mengotorisasi pembayaran, dengan pesan phishing yang tampaknya merupakan perintah dari eksekutif untuk mengesahkan pembayaran besar kepada vendor misalnya. Pada kenyataannya, pembayaran akan dilakukan kepada penyerang atau orang yang membuat email phising.

Pharming

Pharmin adalah jenis phishing yang bergantung pada DNS cache poisoning  untuk mengarahkan ulang pengguna dari situs yang sah ke situs yang palsu, dan menipu pengguna agar menggunakan kredensial login mereka untuk mencoba masuk ke situs penipuan.
Serangan kloning phishing ini menggunakan pengiriman sebelumnya, tetapi email yang sah dan berisi tautan atau lampiran. Penyerang membuat salinan – atau tiruan – dari email yang sah, mengganti satu atau lebih tautan atau file yang dilampirkan dengan tautan jahat atau lampiran malware. Karena pesan tersebut tampaknya merupakan salinan dari email asli yang sah, para korban seringkali dapat diperdaya untuk mengklik tautan jahat atau membuka lampiran yang berisi program atau kode berbahaya.
Teknik ini sering digunakan oleh penyerang yang telah menguasai sistem korban lain. Dalam hal ini, penyerang memanfaatkan kendali mereka atas satu sistem untuk  beroperasi dalam suatu organisasi menggunakan pesan email dari pengirim tepercaya yang diketahui para korban.
Phisher terkadang menggunakan serangan Wi-Fi duplikat (istilah Wi-Fi samaran atau kembar disebut evil twin) dengan menerupai akses poin Wi-Fi dan dengan nama yang mirip dengan akses poin yang sah.
Ketika korban terhubung ke jaringan Wi-Fi evil twin, penyerang mendapatkan akses apapun transmisi yang masuk maupun keluar dari perangkat korban, termasuk ID pengguna dan kata sandi. Penyerang juga dapat menggunakan vektor ini untuk menargetkan perangkat korban dengan permintaan penipuan mereka sendiri untuk kredensial sistem yang tampaknya berasal dari sistem yang sah.

Voice phishing,

juga dikenal sebagai vishing, adalah bentuk phishing yang terjadi pada media komunikasi suara, termasuk voice over IP (VoIP) dan layanan telepon biasa. Jenis penipuan yang biasanya memberi tahu korban tentang aktivitas mencurigakan di bank atau akun kartu kredit, dan meminta korban untuk menanggapi nomor telepon jahat untuk memverifikasi identitasnya – sehingga membahayakan kredensial akun korban.
Serangan phishing lain yang berorientasi perangkat seluler, phishing SMS – juga kadang-kadang disebut SMishing atau SMShing – menggunakan pesan teks untuk meyakinkan korban untuk mengungkapkan kredensial akun atau menginstal malware.

Phishing techniques

Serangan phishing tidak hanya bergantung pada mengirim email ke korban dan berharap mereka mengklik tautan jahat atau membuka lampiran yang dsertakan. Beberapa penipuan phishing menggunakan JavaScript untuk menempatkan gambar dengan URL yang sah di bilah alamat browser. URL yang diungkapkan dengan mengarahkan kursor ke tautan yang disematkan juga dapat diubah dengan menggunakan JavaScript.
Untuk sebagian besar serangan phising, baik yang dilakukan melalui email atau media lain, tujuannya adalah membuat korban mengikuti tautan yang tampaknya mengarah ke website yang sah, tetapi yang sebenarnya membawa korban ke website jahat.
Taktik phishing lain adalah dengan menggunakan layanan pemendekan tautan (link shortening) seperti Bitly untuk menyembunyikan tujuan tautan. Korban tidak memiliki cara untuk mengetahui apakah URL yang diperpendek mengarah ke website yang sah atau ke website berbahaya.
Spoofing homograf bergantung pada URL yang dibuat menggunakan karakter logis berbeda untuk membaca persis seperti domain tepercaya. Sebagai contoh, penyerang dapat mendaftarkan domain yang menggunakan rangkaian karakter berbeda yang menampilkan cukup dekat dengan domain yang sudah terkenal dan terkenal. Contoh awal dari spoofing homograf meliputi penggunaan angka 0 atau 1 untuk mengganti huruf O atau l.
Sebagai contoh, penyerang mungkin mencoba untuk menipu domain microsoft.com dengan m! Crosoft.com, mengganti huruf i dengan tanda seru. Domain berbahaya juga dapat mengganti karakter Latin dengan Cyrillic, Greek, atau set karakter lainnya yang menampilkan karakter serupa.
Taktik phishing lain bergantung pada pengalihan terselubung, di mana kerentanan pengalihan terbuka gagal memeriksa apakah URL yang diarahkan itu mengarah ke sumber yang tepercaya.  URL yang dialihkan adalah laman perantara, berbahaya yang mengumpulkan informasi otentikasi dari korban sebelum meneruskan browser korban ke situs yang sah.

Cara Mencegah atau Menghindari Phishing

Pertahanan phishing dimulai dengan mendidik pengguna untuk mengidentifikasi pesan-pesan phishing, tetapi ada taktik lain yang dapat mengurangi serangan yang berhasil.
Filter email gateway dapat menahan banyak email phising yang ditargetkan secara massal dan mengurangi jumlah email phishing yang mencapai kotak masuk pengguna.
Server email perusahaan harus menggunakan setidaknya satu standar otentikasi email untuk memverifikasi setiap email masuk. Ini termasuk protokol Kerangka Kebijakan Pengirim (Sender Policy Framework – SPF), yang dapat membantu mengurangi email yang tidak diminta (spam).
Protokol DomainKeys Identified Mail (DKIM), yang memungkinkan pengguna untuk memblokir semua pesan kecuali yang telah ditandatangani secara kriptografis; dan protokol Domain-based Message Authentication, Reporting and Conformance (DKIM ), yang menetapkan bahwa SPF dan DKIM digunakan untuk email masuk.
Gateway keamanan web juga dapat memberikan lapisan pertahanan lain dengan mencegah pengguna mencapai target tautan jahat. Mereka bekerja dengan memeriksa URL yang diminta terhadap database situs yang terus diperbarui yang diduga menyebarkan malware.

Sejarah Penggunaan Nama Phishing

Sejarah istilah phishing tidak sepenuhnya jelas.
Salah satu penjelasan umum untuk istilah ini adalah bahwa phishing adalah homophone dari fishing (memancing), dan dinamakan demikian karena penipuan phishing menggunakan umpan untuk menangkap korban.
Continue reading Phising

IP Spoofing

What is IP Spoofing? | CloudflareIP spoofing adalah pembuatan paket Internet Protocol (IP) dengan alamat IP sumber yang telah dimodifikasi untuk menyamar sebagai sistem komputer lain, atau untuk menyembunyikan identitas pengirim, atau keduanya. Dalam IP spoofing, bidang header untuk alamat IP sumber berisi alamat yang berbeda dari alamat IP sumber yang sebenarnya.
IP spoofing adalah teknik yang sering digunakan oleh hacker untuk meluncurkan serangan distributed denial-of-service (DDoS) dan serangan man-in-the-middle (MITM) terhadap perangkat yang ditargetkan atau infrastruktur di sekitarnya. Tujuan serangan DDoS adalah membanjiri target dengan lalu lintas sambil menyembunyikan identitas sumber jahat, sehingga mencegah upaya mitigasi serangan.
Menggunakan alamat IP palsu dapat memberikan penyerang kemampuan untuk:
  • menghindari ditemukan jejak digital dan dilibatkan oleh pihak berwenang serta penyelidik cyber forensik;
  • mencegah perangkat yang ditargetkan agar tidak memberitahukan tentang serangan yang terjadi
  • bypass keamanan scripts, perangkat, dan layanan keamanan yang berupaya memitigasi serangan DDoS dengan memasukkan alamat IP yang dikenal sebagai sumber traffic jahat.

Bagaimana Cara kerja IP spoofing?

Dalam IP spoofing, penyerang memodifikasi alamat sumber di header packet keluar, sehingga komputer tujuan memperlakukan paket seolah-olah itu berasal dari sumber tepercaya, misalnya, komputer di jaringan perusahaan, dan komputer tujuan akan menerimanya. Karena aktivitas spoofing IP dilakukan di tingkat jaringan, tidak ada tanda-tanda eksternal gangguan.
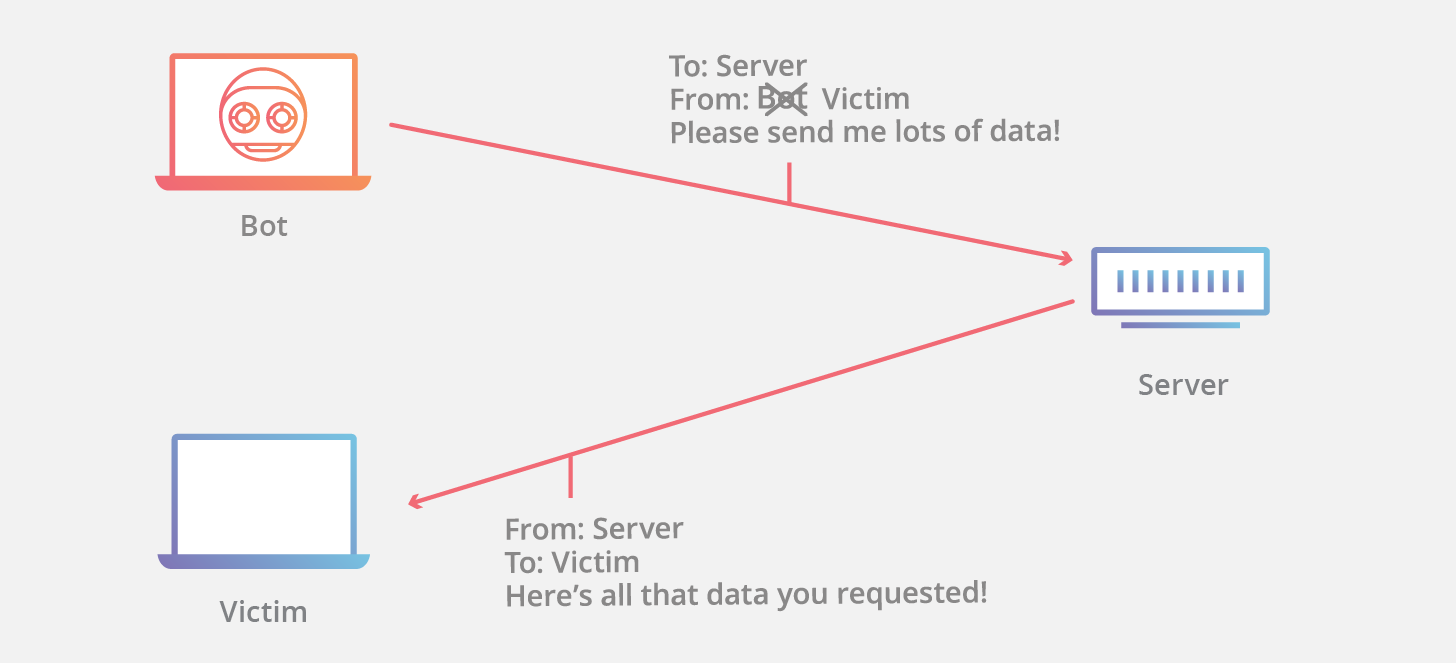
IP spoofing umumnya digunakan dalam serangan DDoS, ketika hacker menggunakan alamat IP palsu untuk membanjiri server komputer dengan volume paket yang cukup besar sehingga tidak dapat digunakan oleh pengguna yang sah. Seringkali, paket IP palsu dikirim oleh botnet yang tersebar secara geografis. Botnet dalam skala besar dapat berisi puluhan ribu komputer, yang masing-masing dapat memalsukan banyak alamat IP sumber sekaligus. Akibatnya, serangan otomatis ini sulit dilacak.

Mencegah Serangan IP spoofing

Organisasi dapat mengambil langkah-langkah untuk menghentikan paket palsu untuk menyusup ke jaringan mereka, termasuk:
  • Pemantauan jaringan untuk aktivitas mencurigakan.
  • Memasang sistem penyaringan paket yang mampu mendeteksi anomali lalu lintas jaringan, seperti paket keluar dengan alamat IP sumber yang tidak cocok dengan yang ada di jaringan perusahaan.
  • Menggunakan metode verifikasi yang kuat untuk semua akses jarak jauh, termasuk untuk sistem pada intranet perusahaan untuk mencegah menerima paket palsu dari penyerang yang telah melanggar sistem lain pada jaringan perusahaan.
  • Mengautentikasi alamat IP dari setiap paket yang masuk.
  • Menggunakan pemblokir serangan jaringan.
Firewalls adalah alat penting untuk memblokir paket IP dengan alamat palsu, dan semua router perusahaan harus dikonfigurasi dengan tujuan untuk menolak paket dengan alamat IP palsu. Beberapa pertimbangan dasar meliputi:
  • Mengkonfigurasi router dan firewall untuk menolak paket dengan alamat IP private yang berasal dari luar perimeter perusahaan.
  • Memblokir lalu lintas yang berasal dari dalam perusahaan yang bertujuan untuk menipu alamat eksternal sebagai alamat IP sumber; ini mencegah serangan spoofing dari yang dimulai dari dalam perusahaan terhadap jaringan lain, (jaringan eksternal.)

Jenis Serangan spoofing


Spoofing internet dapat dilakukan pada berbagai lapisan jaringan. IP spoofing terjadi pada lapisan jaringan (lapisan 3 dari model komunikasi OSI), tetapi alamat perangkat media access control (MAC) spoofing di header Address Resolution Protocol (ARP) terjadi di lapisan data link, di frame Ethernet yang membawa protokol itu.
Serangan spoofing ARP terjadi ketika penyerang mengirim pesan ARP yang dipalsukan melalui jaringan area lokal (LAN). Ini menautkan alamat MAC milik cracker dengan alamat IP komputer atau server yang sah di jaringan.
Jenis lain dari spoofing adalah spoofing domain name system (DNS). Jenis serangan ini mengeksploitasi kerentanan DNS dan mengalihkan lalu lintas internet dari server yang sah ke server palsu. Teknik DNS spoofing ini juga pernah mengarahkan situs web Presiden Susilo Bambang Yudhoyono ke server palsu beberapa tahun silam.
Penyerang juga dapat menipu email dengan mengubah bidang tajuk email untuk secara palsu menunjukkan bahwa pesan tersebut berasal dari pengirim yang berbeda. Email Spoofing sering merupakan bagian dari serangan phishing yang berisi tautan ke situs web palsu untuk tujuan phising: versi duplikat dari situs web yang tampaknya asli. Situs web palsu ini mencoba mencuri kredensial login pengguna atau informasi rahasia lainnya dengan menipu mereka agar meyakini bahwa mereka berada di situs yang sah.


Contoh IP spoofing

Pada 28 Februari 2018, platform hosting kode GitHub dihantam oleh apa yang diyakini pada saat itu sebagai serangan DDoS terbesar yang pernah dicatat. Para hacker memalsukan alamat IP GitHub dan mengirim pertanyaan ke beberapa server memcached yang biasanya digunakan untuk mempercepat situs yang digerakkan oleh database. Server kemudian menampilkan data yang dikembalikan dari permintaan tersebut ke server GitHub dengan faktor sekitar 50, yang berarti bahwa untuk setiap byte yang dikirim oleh penyerang, hingga 51 KB dikirim ke target. Dalam hal ini, GitHub dipukul dengan traffic 1,35 terabit per detik, menyebabkan situs down selama 10 menit.

Continue reading IP Spoofing

Pencurian Identitas

Cara Melindungi Identitas Online Anda Secara Efektif - Phintraco EkasaranaPencurian identitas (Bahasa Inggris : Identity theft), juga dikenal sebagai penipuan identitas, adalah kejahatan di mana penipu memperoleh informasi penting yang dapat diidentifikasi secara pribadi, seperti Nama, Nomor KTP atau nomor SIM, untuk menyamar sebagai orang lain.
Informasi tersebut dapat digunakan untuk memperoleh akun media sosial, pencurian kartu kredit untuk membeli barang dagangan, dan layanan atas nama korban, atau untuk memberikan pencuri kredensial palsu. Selain menambah hutang, dalam kasus yang jarang terjadi, seorang penipu mungkin memberikan identifikasi palsu kepada polisi, membuat catatan kriminal atau meninggalkan surat perintah penangkapan yang belum diselesaikan untuk orang yang identitasnya telah dicuri.

Contoh Pencurian Identitas

Pencurian identitas dikategorikan dalam dua cara: nama asli dan pengambilan akun. Pencurian identitas nama, berarti pencuri menggunakan informasi pribadi untuk membuka akun rekening bank baru. Pencuri mungkin membuka rekening kartu kredit baru, membeli layanan telepon seluler atau membuka rekening giro baru untuk mendapatkan cek kosong.
Pencurian identitas pengambilan akun berarti penipu menggunakan informasi pribadi untuk mendapatkan akses ke akun orang yang ada. Biasanya, pencuri akan mengubah alamat surat pada akun dan meminta tagihan besar sebelum orang yang identitasnya dicuri menyadari ada masalah. Internet telah mempermudah pencuri identitas untuk menggunakan informasi yang mereka curi, karena transaksi dapat dilakukan tanpa interaksi pribadi.

Teknik pencurian identitas

Meskipun pencuri identitas mungkin melakukan hacking ke dalam basis data untuk mendapatkan informasi pribadi, para ahli mengatakan itu lebih mungkin bagi pencuri akan mendapatkan informasi dengan menggunakan metode kuno. Semisal mencari di tempat sampah, atau mengambil dokumen pribadi dari tempat sampah umum dan tempat sampah bisnis, adalah salah satu cara termudah bagi pencuri identitas untuk mendapatkan informasi. Penerima aplikasi kartu kredit yang sudah disetujui sering membuangnya tanpa merobeknya terlebih dahulu, membuat pencuri identitas bebas untuk mencoba mengaktifkan kartu dan menggunakannya.
Metode populer lainnya untuk mendapatkan informasi adalah metode shoulder surfing: Pencuri identitas hanya berdiri di sebelah seseorang di tempat umum, bisa di ATM, atau bisa juga di tempat fasilitas dan mengamati ketika orang tersebut mengisi informasi pribadi pada formulir atau menyampaikannya melalui telepon.
Phishing dan email spam digunakan sebagai metode untuk menipu orang agar memberikan informasi mereka kepada pencuri identitas yang menyamar sebagai entitas keuangan yang sah, kolega yang dipercayai penerima, atau individu yang membuat janji moneter dengan imbalan informasi. Email tersebut mungkin berisi lampiran yang mengandung malware yang dirancang untuk mencuri data pribadi atau tautan ke situs web palsu di mana orang tersebut akan diminta untuk memasukkan informasi mereka.

Bagaimana cara mengetahui apakah identitas Anda telah dicuri

Berikut adalah beberapa tanda peringatan bahwa seseorang mungkin menjadi korban pencurian identitas:
  • Korban mendapat pemberitahuan penarikan dari rekening bank yang tidak dibuat oleh mereka.
  • Korban tidak menerima salinan tagihan atau surat penting lainnya yang berisi informasi sensitif.
  • Korban menemukan akun palsu dan tagihan pada laporan kredit mereka.
  • Korban diberitahu tentang pelanggaran data di perusahaan yang menyimpan informasi pribadi mereka.
Jika seseorang telah kehilangan dompet yang berisi kartu bank, SIM dan bentuk identifikasi lainnya, mungkin saja informasi mereka pada akhirnya digunakan untuk melakukan pencurian identitas.

Pemulihan pencurian identitas

Bergantung pada jenis informasi yang dicuri, korban dapat menghubungi departemen yang sesuai – bank, penyedia asuransi kesehatan atau pihak kepolisian – dan memberi tahu mereka tentang situasinya.
Korban harus meminta agar akunnya dibekukan atau ditutup untuk mencegah tuduhan lebih lanjut, klaim atau dampak atas tindakan yang diambil oleh penipu. Korban pencurian identitas harus mengajukan pengaduan ke kantor polisi untuk melaporkan pencurian identitas agar tidak bermasalah dengan hukum jika si pencuri identitas menyalahgunakan identitas korban.
Jika informasi pribadi seseorang dikompromikan dalam pelanggaran data, mereka harus menindaklanjuti dengan perusahaan yang bertanggung jawab untuk melihat jenis bantuan dan perlindungan apa yang mungkin ada bagi para korban dan data mereka.

Mencegah pencurian identitas

Untuk mencegah pencurian identitas, para ahli merekomendasikan agar individu secara teratur memeriksa laporan kredit dengan biro kredit utama, memperhatikan siklus penagihan dan menindaklanjuti dengan kreditor jika tagihan tidak tiba tepat waktu.
Continue reading Pencurian Identitas

Keylogger

Keylogger, kadang disebut keystroke logger atau sistem monitor, adalah jenis teknologi pengawasan yang digunakan untuk memantau dan merekam setiap keystroke yang diketik pada keyboard komputer tertentu. Perangkat lunak Keylogger juga tersedia untuk digunakan pada smartphones, seperti iPhone Apple dan perangkat Android.
Keyloggers sering digunakan sebagai alat spyware oleh penjahat cyber untuk mencuri informasi pengenal pribadi, kredensial login dan data perusahaan yang sensitif. Perekam keylogger juga dapat digunakan oleh pengusaha untuk mengamati aktivitas komputer karyawan, orang tua untuk mengawasi penggunaan internet anak-anak mereka, pengguna untuk melacak kemungkinan aktivitas tidak sah pada perangkat mereka atau lembaga penegak hukum untuk menganalisis insiden yang melibatkan penggunaan komputer. Penggunaan ini dianggap etis atau sesuai dalam berbagai tingkat.

Jenis keyloggers

Keylogger berbasis Perangkat Keras

hardware keylogger
hardware keylogger
Keylogger berbasis perangkat keras adalah perangkat kecil yang berfungsi sebagai konektor antara keyboard komputer dan komputer. Perangkat ini dirancang menyerupai konektor PS/2 keyboard biasa, bagian dari kabel komputer atau adaptor USB, sehingga relatif mudah bagi seseorang yang ingin memantau perilaku pengguna untuk menyembunyikan perangkat tersebut.
Sebagian besar keyboard workstation juga ditancapkan ke bagian belakang komputer, menjaga koneksi keluar dari garis pandang pengguna. Keylogger perangkat keras juga dapat datang dalam bentuk modul yang dipasang di dalam keyboard itu sendiri. Saat pengguna mengetik pada keyboard, keylogger mengumpulkan setiap keystroke dan menyimpannya sebagai teks dalam hard drive miniaturnya sendiri, yang mungkin memiliki kapasitas memori hingga beberapa gigabyte. Orang yang menginstal keylogger nanti harus kembali dan melepas perangkat secara fisik untuk mengakses informasi yang telah dikumpulkan. Ada juga sniffer keylogger nirkabel yang dapat mencegat dan mendekripsi paket data yang ditransfer antara keyboard nirkabel dan penerimanya.
Perangkat keras keylogger
Contoh Hardware Keylogger dengan memori fisik 2 GB

Keylogger berbasis Perangkat Lunak

Perangkat lunak keylogger tidak memerlukan akses fisik ke komputer pengguna untuk instalasi. Software Keylogger dapat diunduh dengan sengaja oleh seseorang yang ingin memantau aktivitas di komputer tertentu, atau bisa juga malware diunduh tanpa disadari dan dieksekusi sebagai bagian dari rootkit atau remote administration Trojan (RAT). Rootkit dapat diluncurkan dan dioperasikan secara diam-diam untuk menghindari deteksi manual atau pemindaian antivirus.
refog free keylogger
Program keylogger umum biasanya terdiri dari dua file yang diinstal di direktori yang sama: file dynamic link library (DLL) yang melakukan semua perekaman dan file lain yang dapat dieksekusi bertugas untuk menginstal file DLL dan memicunya untuk bekerja. Program keylogger mencatat setiap keystroke jenis pengguna dan mengunggah informasi melalui internet secara berkala kepada siapa pun yang menginstal program. Ada banyak cara lain bahwa perangkat lunak keylogging dapat dirancang untuk memantau penekanan tombol, termasuk mengaitkan keyboard API ke aplikasi lain, injeksi skrip berbahaya atau injeksi memori.
Beberapa program keylogging dapat mencakup fungsionalitas untuk merekam data pengguna selain penekanan tombol, seperti menangkap apa pun yang telah disalin ke clipboard dan mengambil screenshot layar pengguna atau aplikasi yang berjalan.

Deteksi, Pencegahan dan Penghapusan Keylogger

Karena ada berbagai jenis keylogger yang menggunakan teknik berbeda, tidak ada metode deteksi atau penghapusan tunggal yang dianggap paling efektif.
Perangkat lunak Antikeylogger dirancang khusus untuk memindai keylogger berbasis perangkat lunak, dengan membandingkan file pada komputer dengan basis tanda tangan keylogger atau daftar periksa atribut keylogger umum. Menggunakan antikeylogger bisa lebih efektif daripada menggunakan program antivirus atau antispyware, karena yang terakhir dapat mengidentifikasi keylogger sebagai program yang sah dan bukan spyware.
Bergantung pada teknik yang digunakan aplikasi antispyware, ia mungkin dapat menemukan dan menonaktifkan perangkat lunak keylogger dengan hak yang lebih rendah daripada yang dimilikinya. Penggunaan monitor jaringan akan memastikan pengguna diberi tahu setiap kali aplikasi mencoba membuat koneksi jaringan, memberi tim keamanan kesempatan untuk menghentikan segala aktivitas keylogger yang mungkin. Membuat daftar putih aplikasi juga dapat digunakan untuk memungkinkan hanya program yang terdokumentasi dan resmi untuk berjalan pada suatu sistem.
Sementara inspeksi visual dapat digunakan untuk mengidentifikasi keylogger yang berbasis perangkat keras, tidak praktis dan memakan waktu untuk mengimplementasikannya dalam skala besar. Sasis sistem yang mencegah akses ke port USB dan PS / 2 dapat ditambahkan ke pengaturan desktop pengguna. Tindakan pencegahan ekstra termasuk menggunakan token keamanan sebagai bagian dari otentikasi dua faktor untuk memastikan penyerang tidak dapat menggunakan kata sandi yang dicuri sendirian untuk masuk ke akun pengguna, atau menggunakan keyboard pada layar (onscreen keyboard) dan perangkat lunak voice-to-text untuk menghindari penggunaan keyboard fisik.
Continue reading Keylogger